
LOGBOOKサイトがハッキング被害を受けた。
朝起きたら、見知らぬ投稿記事が二本、ログブック(https://www.consadeconsa.net/)に投稿されているのを発見。ログインしてみたら、見知らぬアカウントが2つ作成されていた。見事にハッキングされている!!
【状況】
- サイト:ログブック(https://www.consadeconsa.net/)
- CMS:WordPress 7.0
- 親テーマ:TwentyFourteen 4.6
- 子テーマを使用
- 記事編集エディタ:ブロックエディタ(グーテンベルグ)
【症状】
- LOGBOOKがハッキングされた
- 見知らぬアカウントが2つ作成されていた(26/09/06 AM5:30頃)。
- 見知らぬ固定ページ記事が四本投稿されていた(26/09/06 AM5:50頃)。4つの記事内容は同じもの。
- 見知らぬ投稿記事が二本投稿されていた(26/09/06 AM6:30頃)。2つの記事内容は先の4つと同じもの。
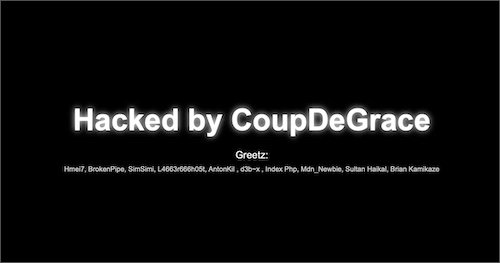
- 投稿記事には、「Hacked by CoupDeGrace」とデカデカと表示されていたので、ハッキングされたのは誰が見ても明白な状態。
- この時点では、どこから侵入されたかは不明。
【対応1】
- 自分のアカウントでログインはできた。アカウント情報を書き換えての乗っ取りまではいってなかった模様。
- 見知らぬアカウントを2つとも削除
- 見知らぬ固定ページ記事を四本とも削除
- 見知らぬ投稿記事を二本とも削除
- サイトを隔離・遮断するためにプラグインでメンテナンスモードにしようと考たが、どこにバックドアがあるかわからないので、これはやめた。
- かわりに、ドメイン(consadeconsa.net)自体を隔離・遮断することにした。サーバーをレンタルしているのエックスサーバーの管理画面から、ドメイン(consadeconsa.net)全体にアクセス制限をかける。Basic認証が必要な状態にした。
- 手動で、ログブックのバックアップをダウンロード。
- ドメイン(consadeconsa.net)のエラーログをダウンロード。
【対応2-1】サイトの復旧:サーバー会社側からの指示(チャットAI回答)
- パソコン側のウイルス感染のチェックを実施。
- サーバー管理アカウント(FTPアカウント)のパスワード変更。
- サーバー管理画面の機能の1つ、復旧モード(WordPressリカバリー)を使用。この処理では、最新のWordPress 7.1がインストールされる。
- 作業完了後、ログブックの管理人IDのパスワード変更を実施。
【対応2-2】侵入経路と原因究明
- 並行して、エラーログの解析を実行
- 昨晩から、早朝までのエラーログを、GoogleのAI(GEMINI)に丸投げ。わかることを解析してもらう。
- どうやら「SQLインジェクション」攻撃を受けているらしい。狙われた場所は、WordPress REST APIのバッチリクエストのよう。
- 攻撃元は、アメリカのデータセンターのサーバー。このサーバーは、踏み台にされたもののよう。
- AI(GEMINI)からのアドバイス
- サイトの公開を即座に停止する(最優先)
- パスワードをすべての変更
- 現状の証拠(ログ・ファイル)をダウンロードして保存
- サーバー会社へ連絡
- REST APIへのアクセスを制限
- 攻撃元IPアドレスをブロック
- WordPress本体と全プラグインを最新にする
- AI(GEMINI)からのアドバイス(してはいけないこと)
- 表面上の「Hacked by…」の文字だけを消して安心する
- 時期の分からないバックアップデータからそのまま復元する
【原因】
- WordPress 7.0がインストールされていたせい。
- 先日、ログブックのWordPressを7.1にアップデートしたところ、子テーマのテンプレートをうまく読み込んでくれない不具合に遭遇した。当面の解決作として、7.0へダウングレードしたのだが、これが原因。
- WordPress 7.0にダウングレードするのではなく、WordPress 7.0.4にダウングレードしなくてはいけなかった。
- ハッキング対策の作業をしながら、なぜログブックだけが攻撃されて、セキュリティを突破されたのだろうと考え、最近の行動を振り返ってみた。直近で行ったことは、WorPressのアップグレードとダウングレードの作業。ここに至って、はっと気がついた。そういえば、WordPress 7.0には、致命的な脆弱性があって、緊急アップデートが行われていたはずだった。WordPress 7.0にダウングレードするのではなく、WordPress 7.0.4にダウングレードしなくてはいけなかった。管理人としてうっかりしていた。
- WordPress 7.0〜7.0.1には「wp2shell」と呼ばれる非常に深刻なリモートコード実行(RCE)の脆弱性(CVE-2026-63030、CVE-2026-60137)、WordPress 7.0.2にはREST APIにおけるバッチルートの処理が混乱する脆弱性やSQLインジェクションの脆弱性(CVE-2026-63030、CVE-2026-60137)、7.0.3にはファイルアップロードを悪用したリモートコード実行(RCE)の脆弱性(CVE-2026-65640)の脆弱性があることが報告されている。とくに、「wp2shell」はクリティカルな脆弱性。
- 「wp2shell」の脆弱性では、未認証の外部の攻撃者が、特別な権限や条件なしに、遠隔からウェブサイトで任意のプログラム(コード)を実行し、サイトを完全に乗っ取ることができるので、今回のハッキングはこれだと思われる。
【対応3】
- 「Wordfence Security」プラグインをインストールして、無料モードでスキャンを実行。リストアップされた要注意ファイルを、GoogleのAI(GEMINI)に丸投げしてもんだいないかをチェック。
- 記事のリビジョンファイルをすべて削除。
- データベース(phpmayadmin)のパスワード変更
- 認証用ユニークキー(AUTH_KEY等)の変更
- WordPress 7.1から、WordPress 7.0にダウングレードする際に使用したプラグイン「WP Downgrade」を使用して、WordPress 7.1からWordPress 7.0.4にダウングレード。
- ここまでの対応は、ドメイン(consadeconsa.net)全体に、Basic認証が必要な隔離・遮断をおこなった状態で実施した。
- 全て終えた後に、Basic認証が必要なドメイン(consadeconsa.net)全体へのアクセス制限(隔離・遮断)を解除。→通常運営モード
- しばらく様子見をする。
以上、ハッキング事件の記録。作業時間2時間。
ひどい目にあった。やれやれ。
コメントは承認制となっております。表示されるまで数日かかる場合がありますのでご了承ください。